 Ах, настройка авторизации с помощью Radius и Tacacs+ — это как приготовить борщ: вроде и просто, но если что-то пойдёт не так, придётся весь вечер стоять у плиты и гадать, почему суп получился кислым. Так что пристегните ремни безопасности, мы отправляемся в увлекательное путешествие по миру сетевых протоколов и IP-адресов!
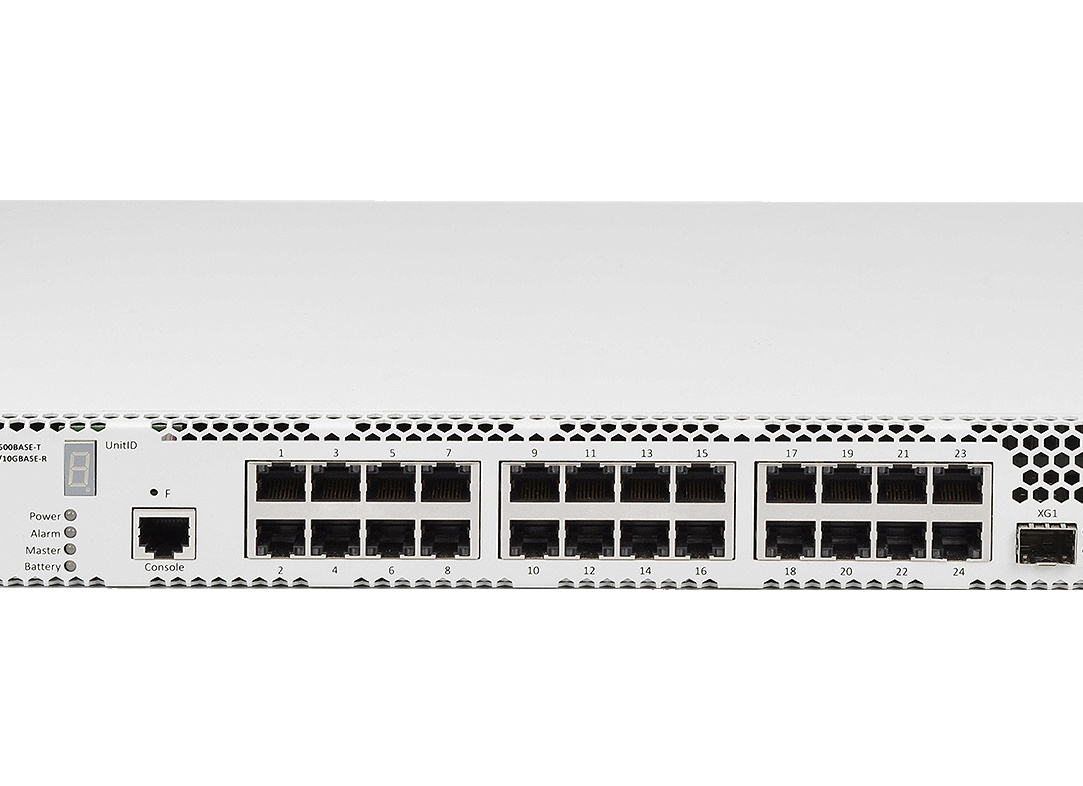
Начнём с наших героев — коммутаторов MES-3308F, MES-2308P и ESR-12VF. Представьте их как трио супергероев в мире сетей: каждый со своей уникальной миссией. У них есть свои IP-адреса, словно паспортные данные: 192.168.89.6 для ESR-12VF (наш маршрутизатор-сержант), 192.168.89.7 для MES-3308F (энергичный младший брат) и 192.168.89.8 для MES-2308P (старший мудрый товарищ). Все они тусуются в VLAN 4 — такой себе закрытый клуб по интересам под названием «Management». Там даже есть свой маленький мир с OSPF и firewall’ами — правда, firewall у нас отключен, потому что зачем усложнять жизнь?
Настройка интерфейсов GigabitEthernet напоминает мне анекдот про двух администраторов: один говорит другому — «Ты настроил trunk?» Второй отвечает — «Конечно! Теперь мои пакеты летают быстрее пули!» Вот так и наши порты настраиваются на trunk mode с разрешением VLAN 4, чтобы трафик мог свободно перемещаться между устройствами, словно на вечеринке без пропуска.
А LLDP? Это как визитная карточка соседям по сети — «Привет! Я тут такой-то!» Включаем уведомления LLDP и optional-tlv sys-name, чтобы коммутаторы могли узнавать друг друга без лишних вопросов.
Переходим к серверу Ubuntu — нашему главному шеф-повару в этой кухне авторизации. Тут мы ставим Freeradius и PostgreSQL — два неразлучных друга. Freeradius — это как строгий охранник на входе клуба: проверяет каждого посетителя по списку; а PostgreSQL — библиотекарь с фотографиями всех гостей.
«sudo apt install freeradius» звучит почти как заклинание из Гарри Поттера, только вместо магии мы получаем мощный инструмент аутентификации. Кстати, если вы думаете, что установка баз данных скучна — вспомните случай из жизни одного администратора: он пытался установить PostgreSQL ночью и случайно разблокировал доступ к базе данных соседского кота. С тех пор кот стал главным администратором их сети!
После установки нужно включить расширения SQL для Freeradius — это как добавить специи в борщ: без них вкус будет пресным. Создаём символическую ссылку в mods-enabled для модуля sql и раскомментируем строки в конфигурационных файлах sites-available/default и inner-tunnel. Если вы не знаете, что такое раскомментировать — представьте себе старую газету с заклеенными страницами: надо отклеить скотч!
Создаём базу данных radius через psql командой «CREATE DATABASE radius;» и импортируем таблицы из schema.sql – тут главное не забыть сделать резервную копию своих нервов.
Далее редактируем файл /etc/freeradius/3.0/mods-available/sql, где меняем драйвер на rlm_sql_postgresql и прописываем параметры подключения к базе данных – словно записываем адрес своего любимого кафе.
Запускаем сервис freeradius командой «sudo systemctl start freeradius» и активируем автозапуск – теперь наш охранник всегда на посту, даже когда мы спим.
Для проверки добавляем пару учётных записей через SQL-запросы типа:
INSERT INTO radcheck VALUES (1, ‘demo’, ‘Cleartext-Password’, ‘:=’, ‘12345’);
INSERT INTO radcheck VALUES (2, ‘test’, ‘Cleartext-Password’, ‘:=’, ‘54321’);…
Увлекательное путешествие по миру сетевых протоколов и IP-адресов! Герои коммутаторы MES-3308F, MES-2308P и ESR-12VF как трио супергероев в VLAN 4 — мир с OSPF и firewall’ами, где настройка trunk mode портов как в анекдоте про двух администраторов.
«В мире сетевых протоколов и IP-адресов каждое устройство — как герой со своей уникальной миссией и паспортными данными. Настройка интерфейсов GigabitEthernet — это как искусство, где trunk mode делает трафик быстрым, словно пуля.»