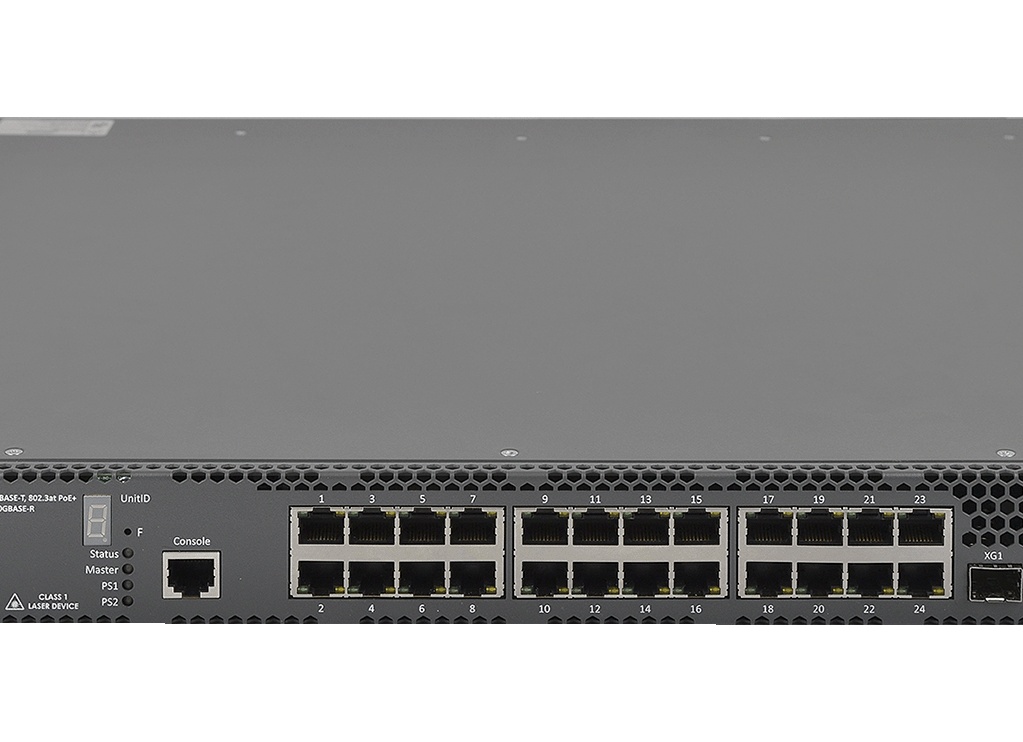
 Ах, настройка авторизации через Radius и Tacacs+ — это как попытка научить кота играть на пианино: вроде бы просто, но без правильного подхода будет много мяуканья и царапин. Начнем с нашей маленькой лаборатории чудес, где главными героями стали коммутаторы MES-3308F, MES-2308P и ESR-12VF, а также сервер на Ubuntu — наш мудрый волшебник. Мы выделили им IP-адреса в VLAN 4, словно раздавая билеты на закрытый концерт «Сетевые хиты 2024». Например, ESR-12VF получил почетный номер 192.168.89.6 — почти как VIP-пасс.
Настройка VLAN и OSPF — это почти как приготовление борща: если переборщить с приправами (читай: командами), можно получить что-то непредсказуемое. В нашем случае мы аккуратно прописали IP адреса, включили OSPF с ID маршрутизатора и даже добавили интерфейсы в зону безопасности untrusted — ну знаете, чтобы никто лишний не сунулся без приглашения. Один из наших интерфейсов GigabitEthernet решили сделать trunk’ом — он теперь несет трафик VLAN 4, словно курьер с важной посылкой.
Наши коммутаторы настроены так тщательно, что даже LLDP уведомления у них включены — они теперь не просто железки, а настоящие светские львы сетевого мира, которые сообщают всем о своем присутствии и имени. Ведь в мире сетей важно не только работать быстро, но и красиво представляться!
После того как мы дали коммутаторам возможность общаться по Telnet и SSH (что напоминает приглашение на бал с паролем), настало время для установки Freeradius и PostgreSQL. Это примерно как пригласить строгого охранника (Radius) и его помощника-бухгалтера (PostgreSQL), чтобы они следили за входом гостей.
Установка прошла гладко: sudo apt install freeradius freeradius-utils freeradius-postgresql — звучит почти как заклинание из Гарри Поттера. А затем PostgreSQL подключился к делу со своими расширениями SQL для Freeradius — настоящий дуэт мечты! Не забудьте раскомментировать нужные строки в конфигурационных файлах — иначе ваш охранник будет спать на посту.
Создание базы данных radius стало кульминацией нашего спектакля: команда sudo -u postgres psql -c «CREATE DATABASE radius;» звучит так же торжественно, как объявление нового рекорда Гиннесса. Импорт схемы таблиц – это словно построить фундамент под дом из кирпичей.
Настройки подключения к базе напомнили мне анекдот про программиста: «Почему ты используешь localhost? Потому что localhost всегда дома!» Вот так же мы указали сервер localhost с портом 5432 и логином radius – надежно и проверено временем.
Запуск сервиса freeradius пошел без сучка и задоринки: systemctl start freeradius; enable; status – всё работает! Проверять статус службы – это как заглянуть под капот автомобиля перед длинной поездкой.
Ну а теперь самое вкусное — добавление пользователей в базу данных! Можно делать это напрямую через командную строку PostgreSQL или использовать веб-интерфейс PGAdmin4 для тех, кто предпочитает GUI вместо командной магии. Вводим пару тестовых аккаунтов с паролями «12345» и «54321» — ведь иногда простота лучше всего работает!
Знаете, эта история напоминает мне случай из жизни: один администратор пытался настроить Radius самыми сложными способами и забыл включить сервис после установки. Когда к нему подошли с вопросом «Почему не работает?», он ответил: «Я думал он сам запустится». Вот вам урок – даже самые умные системы требуют человеческого участия!
Настройка сетевых устройств через VLAN, OSPF и Trunking — это подобно тщательному компонованию ингредиентов в кулинарии: каждый шаг должен быть продуман до мелочей, иначе рискуем получить непредсказуемый результат. В нашей сетевой лаборатории создан целый мир, где коммутаторы и маршрутизаторы взаимодействуют, словно знакомые актеры в театре. От IP-адресов до LLDP уведомлений — каждая деталь важна, чтобы сеть функционировала как хорошо настроенный оркестр.