 Ах, доменное имя — та самая волшебная метка в интернете, благодаря которой ваш роутер не чувствует себя брошенным в бескрайнем цифровом космосе. Представьте себе: ISP, HQ-RTR, BR-RTR и HQ-SRV — звучит как секретный клуб для айтишников, но на самом деле это просто имена устройств, которые мы пытаемся приручить. И вот начинается веселье: вводим команды, словно магические заклинания из Гарри Поттера. Например, на br-rtr мы вводим «interface int1», потом добавляем описание «BR-Net» — потому что даже интерфейсы любят знать, кто они такие. После чего прописываем IP адрес 192.168.0.1/28 и с гордостью выходим из режима конфигурации.
Затем переходим к портам и сервисам — тут начинается настоящая игра в прятки с пакетами данных. Команда «service-instance te1/int1» превращает наш порт в настоящего шпиона без тегов — encapsulation untagged! И когда интерфейс int1 меняет своё состояние на up — это почти как если бы ваш старенький компьютер наконец-то сказал: «Я жив!». Не забудьте сохранить всё это великолепие командой write memory – иначе ваши труды могут улететь в никуда быстрее, чем вы успеете сказать «перезагрузка».
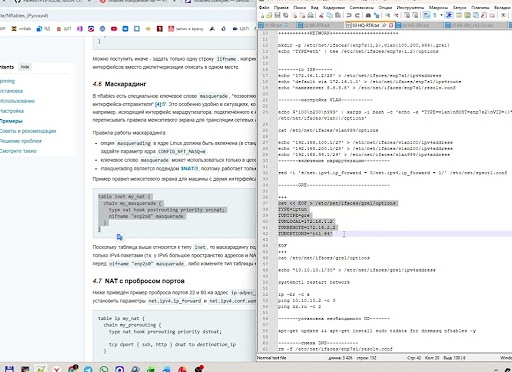
Настройка IPv4 – дело тонкое и требует внимания к деталям. В нашем случае файлы options становятся теми самыми свитками с мудрыми инструкциями для системы /etc/net/ifaces/<ИМЯ_ИНТЕРФЕЙСА>/. Главное правило: параметры DISABLED, NM_CONTROLLED и SYSTEMD_CONTROLLED должны быть либо нет (то есть no), либо не упоминаться вовсе — иначе система начнёт капризничать как ребёнок без сладостей.
Для тех, кто мечтает о DHCP-волшебстве, где IP-адреса раздаются автоматически как конфеты на празднике, нужно прописать BOOTPROTO=dhcp в нужном файле options. Проверить свои интерфейсы можно командой ip a — где ens20 и ens21 выглядят как два брата-близнеца из разных сетевых миров: первый связан с HQ-RTR, второй с BR-RTR.
Теперь о том, чтобы пакеты могли свободно путешествовать между интерфейсами устройства ISP — включаем пересылку пакетов (forwarding) прямо в /etc/net/sysctl.conf изменением net.ipv4.ip_forward с 0 на 1. Это примерно как дать вашим пакетам билет первого класса для транзита по сети.
Создание пользователя sshuser с паролем P@ssw0rd (да-да, именно так!) напоминает мне анекдот про пароли: «Пароль должен быть сложным!» – говорит системный администратор. «Поставлю ‘12345’, пусть хакеры попотеют», – отвечает пользователь. Но у нас всё серьёзно: sshuser получает ID 2026 и возможность запускать sudo без ввода пароля – идеальный рецепт для ленивого администратора!
Чтобы добавить этого счастливчика в группу wheel и разрешить ему sudo-вечеринки без лишних вопросов, приходится немного покопаться в файле sudoers через mcedit или nano – редакторы для тех, кто любит приключения при настройке системных файлов. Не забудьте убрать знак комментария # перед строкой %wheel ALL=(ALL) NOPASSWD: ALL – иначе все усилия пойдут коту под хвост.
Повторяем эту процедуру на HQ-SRV и BR-SRV — ведь хорошие вещи нужно делать вдвоём! А затем создаём пользователя net_admin на маршрутизаторах HQ-RTR и BR-RTR с таким же паролем P@ssw0rd – чтобы никто не забыл пароль от своего виртуального замка.
Настройка VLAN’ов превращается в настоящий бал-маскарад сетевого мира: трафик HQ-SRV идет по VLAN 100, HQ-CLI веселится на VLAN 200, а управление тусуется тайно на VLAN 999. Всё это великолепие маршрутизируется через один порт физического или виртуального адаптера – экономия места и ресурсов сродни миниатюризации компьютеров из прошлого века.
Настройка сетевых устройств — это как вступление в секретный клуб, где каждое устройство имеет своё имя и свои обязанности. Путешествие начинается с волшебных команд, превращающих порты и сервисы в непредсказуемых шпионов цифрового мира. Каждая настройка IPv4 требует точности и внимания к деталям, чтобы избежать капризов системы и сохранить свои труды в памяти устройства.