 Ах, настройка сетей — это вам не шутки! Тут каждый байт на счету, а каждая команда — как заклинание из Гарри Поттера: скажешь не так — и вместо интернета получишь загадочную тишину. Представьте себе, как я однажды пытался настроить EcoRouter. Впервые увидев эту командную строку, я подумал: «Похоже, мне придется учиться древним языкам Инков, чтобы разобраться с этими интерфейсами!» Но нет, оказалось, что достаточно знать пару магических слов: br-rtr(config)#interface int1 и ip address 192.168.0.1/28 — и вуаля! Ваш роутер просыпается и начинает работать.
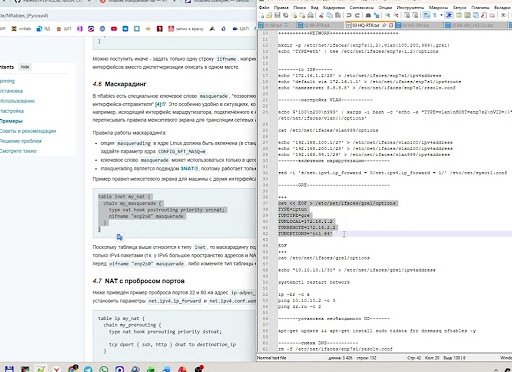
А вот смешной случай из жизни сетевого администратора: один коллега рассказывал, что когда впервые включил forwarding (то есть разрешил пересылку пакетов), у него в офисе начался настоящий интернет-праздник. Все компьютеры вдруг ожили и начали обмениваться данными так быстро, что кофе-машина даже стала выдавать напитки с задержкой — настолько все были заняты своими онлайн-встречами. Главное — не забыть заменить net.ipv4.ip_forward с 0 на 1 в /etc/net/sysctl.conf, иначе вы рискуете остаться в цифровом каменном веке.
Теперь о создании пользователей sshuser и net_admin — это почти как заводить новых домашних питомцев. Только вместо кормления они требуют пароли P@ssw0rd (да-да, именно такие «секретные» пароли любят системные админы). И чтобы эти питомцы могли бегать по серверу без лишних вопросов (sudo без пароля), нужно добавить их в группу wheel — звучит как название рок-группы! А если серьезно, то после этого можно запускать команды с правами суперпользователя без постоянного напоминания «Введите пароль». Как говорится: хочешь быть хозяином сети — будь готов к таким маленьким хитростям.
Не могу не упомянуть про VLANы — эти виртуальные локальные сети словно отдельные комнаты в одном доме. VLAN 100 для HQ-SRV, VLAN 200 для HQ-CLI и загадочный VLAN 999 для управления — звучит будто спецоперация ЦРУ по контролю над трафиком. И чтобы все работало красиво через один физический порт? Тут уж точно нужна магия модулей ядра Linux: lsmod | grep 8021q покажет, загружен ли модуль для работы с VLAN’ами. Если нет — modprobe 8021q спасёт ситуацию быстрее любого супергероя.
А теперь представьте себе диалог между двумя администраторами:
— Ты настроил передачу трафика управления через VLAN 999?
— Да! Теперь мой роутер такой умный, что даже начинает подозревать меня в шпионаже.
— Главное, чтобы SSH на порт 2026 пропускал!
— Если не пропустит — буду звонить службе поддержки… или пить кофе всю ночь.
В общем, настройка сетевого хозяйства напоминает мне старую добрую притчу: если хочешь получить стабильный интернет и счастливых пользователей — будь готов к тому, что придётся стать одновременно волшебником и дрессировщиком цифровых зверей. И помните: перезагрузка устройства после всех манипуляций обязательна! Это как взмах волшебной палочки – помогает системе проснуться и начать работу заново.
Так что берите свои терминалы под мышку и вперёд – покорять мир IP-адресов и VLANов! Ведь где ещё можно почувствовать себя настоящим мастером вселенной интернета?