 Ах, настройка сетевого оборудования — это как поход в супермаркет без списка покупок: вроде бы просто, но всегда найдётся что-то неожиданное. Вот представьте: вы сидите перед монитором, готовитесь конфигурировать EcoRouter, а он вдруг напоминает вам о том, что даже в мире высоких технологий не обойтись без старого доброго «перезагрузить устройство». Как говорил мой дядя Ваня: «Если что-то не работает — выключи и включи снова, а если и это не помогло — значит, проблема глубже, чем твой уровень владения Linux».
Начинаем с магического заклинания командной строки: br-rtr(config)#interface int1. Тут главное не перепутать int1 с int2 — иначе будете долго искать, почему интернет у вас как будто из 90-х. А дальше идут описания интерфейсов и IP-адреса — словно прописываешь адрес для письма Деду Морозу. И знаете, когда видишь строку «ip address 192.168.0.1/28», сразу вспоминается анекдот про программиста: «Почему программисты путают Хэллоуин и Рождество? Потому что OCT 31 == DEC 25». В нашем случае тоже можно запутаться между адресами и масками.
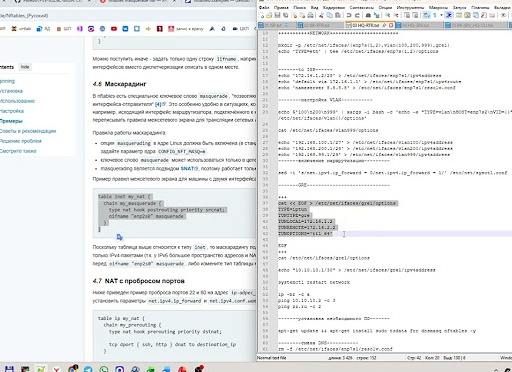
Не забываем про файлы options в /etc/net/ifaces/, которые словно кулинарная книга для сетевой подсистемы etcnet. Только вот рецепт там такой: DISABLED, NM_CONTROLLED и SYSTEMD_CONTROLLED должны быть установлены в no! Это как на вечеринке сказать «нет» трём разным видам напитков — чтобы потом не бегать по дому с ведром воды.
А теперь внимание! Чтобы интерфейс получал IP по DHCP (то есть автоматически), нужно прописать BOOTPROTO=dhcp. Тут я представляю себе диалог между двумя роутерами:
— Ты кто?
— Я DHCP!
— А ну-ка дай мне IP!
— Ща дам… Вот твой адрес!
И все счастливы.
Просмотр интерфейсов командой ip a напоминает просмотр списка гостей на свадьбе: ens20 пришёл к HQ-RTR, ens21 тусуется у BR-RTR. А создавая директории для них в /etc/net/ifaces/, вы словно расставляете стулья для гостей – каждому своё место!
Теперь о пересылке пакетов — net.ipv4.ip_forward = 0 надо заменить на 1. Это как если бы вы открыли дверь своей квартиры соседям с просьбой «пропустите почту дальше». Если оставить на нуле — почта останется у вас.
Создание пользователя sshuser с паролем P@ssw0rd – классика жанра! Знаете анекдот? Программист придумал пароль P@ssw0rd и был уверен в его безопасности… пока его кот не потоптался по клавиатуре и не заменил буквы на мурлыкание. Но шутки в сторону: sshuser должен запускать sudo без пароля, иначе каждый раз при администрировании будет казаться, что ты сдаёшь экзамен по взлому системы.
Добавление пользователя в группу wheel и редактирование sudoers напоминает попытку попасть на VIP-вечеринку через черный ход – сначала надо снять знак комментария # с нужной строки (это как открыть секретную дверь), потом проверить доступы и наконец почувствовать себя настоящим админом.
Повторяем всё то же самое на другом сервере HQ-SRV – потому что дважды проверять лучше один раз настроить неправильно.
Дальше VLAN’ы – это отдельная песня! Трафик HQ-SRV должен лететь в VLAN 100, HQ-CLI – в VLAN 200, а управление пусть проходит через VIP-зону VLAN 999. Представьте себе офисную вечеринку с тремя комнатами: одна для сотрудников отдела продаж (VLAN100), другая для бухгалтерии (VLAN200), а третья — для начальства (VLAN999). И при этом вся компания должна общаться через один коридор – вот вам маршрутизация одним сетевым адаптером!
Проверяем загрузку модуля ядра 8021q командой lsmod | grep 8021q – если он не загружен, то modprobe приходит на помощь как спасатель сети из фильма боевика.
«Настройка сетевого оборудования — это настоящее искусство, где каждая команда как шаг в танце с технологиями. Перезагрузка и правильные настройки IP-адресов — ключи к успешной работе сети, как волшебные слова в мире командной строки.»