 Ах, настройка сетевых интерфейсов — настоящее приключение для тех, кто любит копаться в дебрях конфигурационных файлов! Представьте себе: вы сидите перед экраном, как настоящий цифровой волшебник, и произносите заклинания вроде br-rtr(config)#interface int1. Только вот вместо волшебной палочки у вас клавиатура, а вместо магии — IP-адреса и VLANы. Кстати, знаете анекдот про айтишника? Приходит он к врачу и говорит: «Доктор, у меня проблема — не могу найти общий интерфейс с девушкой». Врач отвечает: «А вы попробуйте настроить VLAN на общие интересы!» Вот примерно так же мы сейчас будем настраивать интерфейсы.
Итак, начнем с самого главного: надо задать описание интерфейса int1 — чтобы не забыть, что это за зверь такой. Ведь как говорит мой знакомый сетевик: «Если не подписать интерфейс, он может обидеться и перестать работать». Потом назначаем IP-адрес 192.168.0.1/28 — ну да, тут без шуток: это маленькая сеть с большим потенциалом для веселья. После чего пишем write memory — что звучит почти как команда из фантастического фильма «Запиши память», но на деле просто сохраняет конфигурацию. И вот тут начинается настоящее волшебство: интерфейс int1 оживает и переходит в состояние up! Как будто он проснулся после долгого сна и готов к работе.
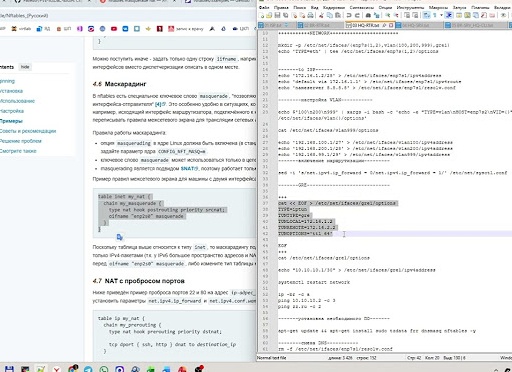
Но не расслабляемся — ведь чтобы вся эта красота заработала по-настоящему, нужно еще немного покопаться в файлах options в /etc/net/ifaces/. Тут главное правило — не забыть поменять параметры DISABLED,NM_CONTROLLED,SYSTEMD_CONTROLLED на no или вовсе их убрать. Это примерно как сказать системному демону: «Эй, дружище, можешь перестать мешать?» А то ведь бывают случаи, когда операционная система ведет себя как капризный ребенок и игнорирует ваши настройки.
Далее мы переходим к DHCP — протоколу выдачи адресов по требованию. Представьте себе офисный чайник, который спрашивает у начальника каждый раз: «Можно воды?». Вот DHCP работает примерно так же: интерфейс просит адрес у провайдера и получает его по запросу. Чтобы это сделать правильно, в соответствующем файле options нужно прописать BOOTPROTO dhcp. Если этого не сделать — ваш интерфейс будет стоять как статуя Свободы без связи с внешним миром.
А теперь внимание! Чтобы пакеты летали между интерфейсами словно голуби почтальоны в старые добрые времена (только быстрее), нужно включить пересылку пакетов (forwarding). Для этого редактируем /etc/net/sysctl.conf и меняем net.ipv4.ip_forward с 0 на 1. Кто-то скажет: «Ого, это же серьезно!» А я отвечу: «Да нет, просто переключатель “включить интернет»».
Немного о безопасности и пользователях – создаем sshuser с паролем P@ssw0rd (да-да, самые продвинутые пароли придуманы именно такими умельцами). Этот пользователь должен иметь возможность запускать sudo без ввода пароля – иначе зачем тогда вообще этот sudo? Ведь никто не хочет каждый раз доказывать свою личность компьютеру занудным вводом пароля.
Добавляем sshuser в группу wheel (шутка ли – теперь он крут) и правим файл sudoers через mcedit или nano – тут уж кто к чему привык. Главное – убрать комментарий с нужной строки и сохранить изменения без ошибок… Иначе сервер может ответить отказом так же категорично, как мама на просьбу пойти погулять после десяти вечера.