 Ах, доменное имя — эта загадочная штука, которая звучит как заклинание из Гарри Поттера, но на самом деле заставляет работать интернет. Представьте себе: вы настраиваете EcoRouter, и тут начинается настоящая магия сетевых команд! Вводишь «br-rtr(config)#interface int1», а в ответ — «Interface int1 changed state to up». Это как если бы ваш компьютер шепнул: «Я проснулся, хозяин!» И не забудьте про важный ритуал — перезагрузку устройства. Как говорит мой знакомый админ: «Если что-то не работает, попробуй выключить и включить снова. Если не поможет — значит ты что-то сделал неправильно».
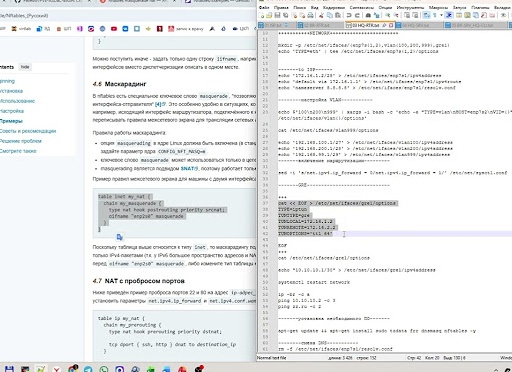
Теперь немного о конфигурации IPv4. Тут главное помнить один секрет: файлы options — это такие волшебные свитки в /etc/net/ifaces/<ИМЯ_ИНТЕРФЕЙСА>/, без которых ваша система будет путаться, словно кот в мешке. Параметры DISABLED, NM_CONTROLLED и SYSTEMD_CONTROLLED должны быть установлены в «no», иначе ваш Linux начнёт вести себя так же непредсказуемо, как моя тёща после трёх чашек кофе.
А вот чтобы получить адрес по DHCP от провайдера — просто укажите BOOTPROTO=dhcp. Это как заказать пиццу по телефону: «Пожалуйста, один динамический IP с доставкой на интерфейс ens20». Кстати, просмотреть все интерфейсы можно командой ip a — это почти как заглянуть в список гостей на вечеринку вашего роутера.
Далее мы создаём директории для интерфейсов ens20 и ens21 — настоящий квест! Представьте себя библиотекарем: «Где у нас папка для HQ-RTR? А вот она!». И не забываем включить пересылку пакетов (forwarding), чтобы наш ISP мог пересылать данные с одного интерфейса на другой. Это примерно как почтальон Печкин: без него письма никуда не дойдут.
Теперь о безопасности и пользователях sshuser и net_admin с паролем P@ssw0rd (да-да, такой пароль используют все ленивые админы). Создать пользователя — дело нехитрое; главное потом дать ему права sudo без пароля. Почему? Потому что никто не любит вводить пароль десять раз подряд. Это всё равно что просить официанта повторять заказ каждую минуту.
Чтобы добавить пользователя в группу wheel и отредактировать файл sudoers через mcedit или nano — нужно проявить терпение и чуть-чуть сноровки. Я помню случай, когда мой приятель случайно удалил строку «%sudo ALL=(ALL) ALL» и потом неделю объяснял начальству, почему у него теперь нет прав администратора. Так что будьте аккуратнее!
Настройка VLAN’ов — вообще отдельная песня. Трафик HQ-SRV идёт в VLAN 100, HQ-CLI — в VLAN 200, а управление прячется за VLAN 999 словно секретный агент 007 среди сетевых пакетов. Чтобы всё работало гладко через один сетевой адаптер — надо проверить модуль ядра 8021q командой lsmod | grep 8021q и загрузить его при необходимости modprobe 8021q. Это напоминает настройку музыкального плеера: без нужного плагина любимая песня просто не заиграет.
И наконец подключение по SSH к HQ-RTR через порт 2026 только для пользователя sshuser с ограничением количества попыток входа — это уже уровень „шпионы под прикрытием“. Такое чувство будто ты охраняешь тайны вселенной от злоумышленников.
В общем, настройка EcoRouter напоминает приготовление борща: много ингредиентов, надо правильно положить специи (команды) и вовремя помешивать (перезагружать). Но когда всё заработает – вы почувствуете себя настоящим мастером IT-цирка! Как говорил один мудрый админ: «Если сеть упала – значит кто-то где-то нажал кнопку „выключить“». Главное – найти эту кнопку раньше пользователей!