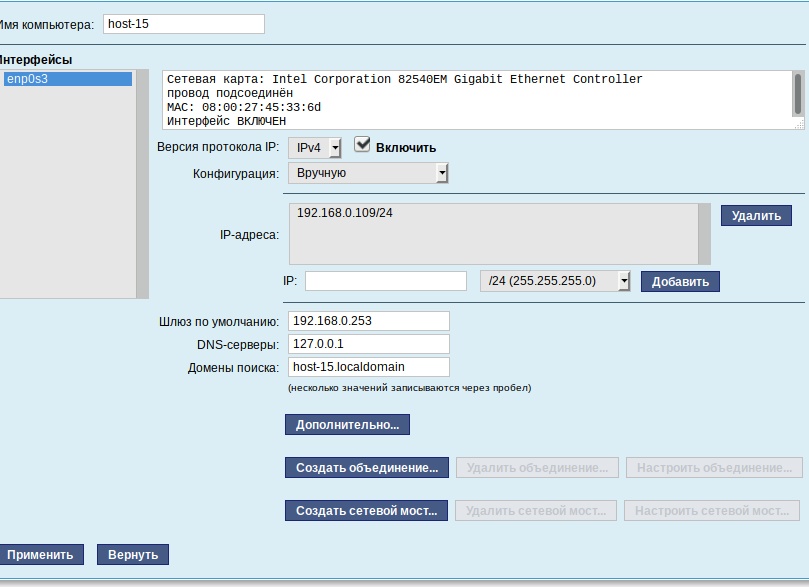
 Настройка сетевых интерфейсов в ALT Linux — это, знаете ли, как попытка приручить дикий дракон: вроде всё логично и понятно, но одна неверная команда — и вместо интернета у вас только дым из системного блока. Особенно если вы новичок и впервые столкнулись с файлами options, ipv4address и ipv4route. Тут главное не паниковать и помнить старую шутку: «Почему программисты путают Хэллоуин и Рождество? Потому что Oct 31 = Dec 25». В нашем случае — «Oct» это опции, а «Dec» — адресация. Забавно, да?
Для начала представим обычный физический интерфейс — тот самый ens18 или eth0, который как добрый сосед всегда готов принять ваш интернет-сигнал. Настраивается он через каталог /etc/net/ifaces/имя_интерфейса/, где создаются два важных документа: ipv4address и options. Первый — как паспорт для вашего интерфейса, второй — его правила поведения на вечеринке сети. Если вы хотите указать маршрут по умолчанию (иначе говоря, сказать «эй, все пакеты – сюда!»), то создайте файл ipv4route с содержимым вроде «default via 192.168.1.1». Это примерно как указать водителю такси конечный пункт назначения.
Если же NetworkManager решил взять отпуск или вообще ушёл в запой (то есть отключен), то в options стоит прописать полный набор правил: TYPE=eth (чтоб знать, кто перед нами), CONFIG_WIRELESS=no (потому что Wi-Fi тут не нужен), BOOTPROTO=static (статический IP – как постоянное место в кафе), CONFIG_IPV4=yes (без этого никуда) и NM_CONTROLLED=no (чтоб никто не вмешивался). Тут можно вспомнить анекдот про программиста: «У меня всё работает! Я не знаю почему, но пусть так и будет». Так вот, лучше понимать каждую строчку настроек, чтобы потом не было сюрпризов.
А теперь перейдем к VLAN – виртуальным локальным сетям! Это словно устроить вечеринку внутри вашей квартиры: гости в одном помещении (физическом интерфейсе), но каждый со своим номером бейджа (VID). Для создания VLAN-интерфейса нужно задать в options TYPE=vlan, DISABLED=no (ведь вечеринка должна быть активной), VID=номер вашей VLAN и HOST=имя физического интерфейса. В ipv4address указываете IP-адрес вашей виртуальной тусовки. Забавно представить VLAN как секретное общество с собственным дресс-кодом.
Если же этот виртуальный гость хочет получить адрес автоматически через DHCP – тогда добавляем BOOTPROTO=dhcp в options. Система сама раздаст ему IP-адрес при старте – настоящая магия без волшебной палочки! Но помните: для работы VLAN нужно сначала настроить сам физический интерфейс-хозяина вечеринки с опцией TYPE=eth и NM_CONTROLLED=no.
Иногда приходится устраивать двойные вечеринки — сначала для физического интерфейса ens19 с его правилами поведения, а затем для VLAN-интерфейса на основе этого же ens19 с уже более конкретными настройками типа VID=100 и статическим IP-адресом вроде 172.16.10.2/28. И конечно же нельзя забывать про маршрут по умолчанию через default via 172.16.10.1 — иначе пакеты заблудятся быстрее туриста без карты.
В общем, несмотря на то что все эти настройки выглядят однотипно (options здесь, адреса там), каждая мелочь важна — словно специя в борще или удар юмора в хорошем анекдоте про IT-шников: «Как называется программист без девушки? Одинокий байт». Не допускайте таких ошибок в конфигурациях!